Ataque hacker à Maersk expõe falha em sistema legado
Empresa confirmou acesso não autorizado e extração de dados de sistema antigo, enquanto grupo hacker reivindica roubo de informações e exige pagamento milionário
📋 Em resumo ▾
- - A Maersk confirmou, em 11 de novembro, acesso não autorizado e extração de dados de um sistema legado herdado de uma aquisição.
- - O grupo WhiteArmor reivindica o roubo de aproximadamente 100 GB de informações e exige US$ 5 milhões em bitcoin, mas as alegações não foram verificadas independentemente.
- - A companhia afirma que não identificou comprometimento de outros sistemas e não prevê interrupções nas operações dos clientes.
- Por que isso importa: o episódio expõe os riscos de segurança associados à integração de sistemas antigos em grandes operações internacionais de logística
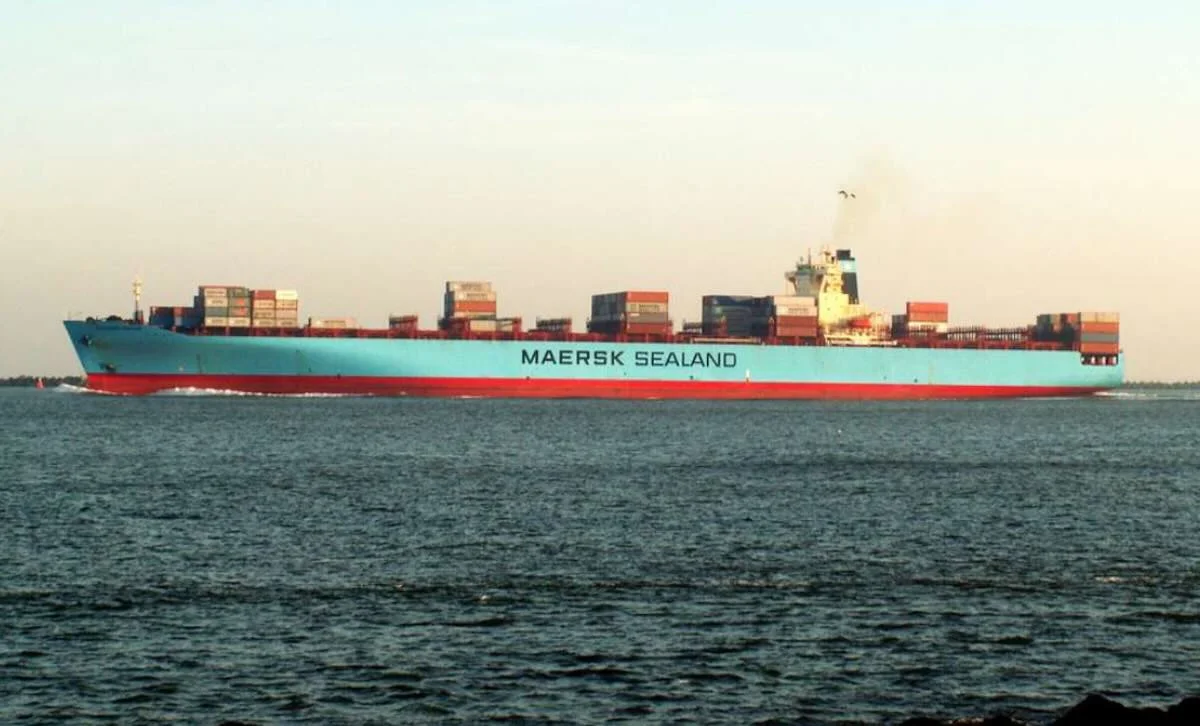
A gigante dinamarquesa de transporte marítimo e logística A.P. Moller-Maersk confirmou nesta quarta-feira (11) um incidente de segurança cibernética envolvendo acesso não autorizado e extração de dados de um sistema legado herdado de uma aquisição anterior. A companhia iniciou uma investigação e afirma que, até o momento, não identificou impactos em outras plataformas nem prevê interrupções nas operações dos clientes.
O comunicado oficial foi divulgado depois que o grupo hacker WhiteArmor afirmou ter obtido informações de uma plataforma relacionada às operações logísticas da empresa. Os invasores reivindicam aproximadamente 100 GB de dados e teriam estabelecido uma exigência de pagamento de US$ 5 milhões em bitcoin. A Maersk, entretanto, não confirmou a autoria do ataque nem a correspondência entre o material alegadamente obtido e os dados extraídos do sistema.
Maersk confirma invasão e delimita o alcance inicial
Em comunicado publicado em seu site oficial, a companhia informou que identificou acesso não autorizado a um sistema local antigo, proveniente de uma aquisição anterior. A equipe de segurança cibernética iniciou uma investigação completa assim que detectou o problema e adotou medidas para proteger o ambiente afetado.
A avaliação preliminar da empresa aponta que o incidente permanece restrito ao sistema legado. A Maersk declarou que suas descobertas até agora “strongly suggest no sensitive data has been disclosed” — em tradução livre, indicam fortemente que nenhum dado sensível foi divulgado.
A empresa também informou não ter encontrado indícios de comprometimento de outros sistemas corporativos ou das plataformas de clientes e parceiros conectadas por interfaces de programação de aplicações (APIs) e intercâmbio eletrônico de dados (EDI).
É importante distinguir dois fatos: a Maersk confirmou a extração de dados, mas sua avaliação preliminar não aponta divulgação de informações sensíveis. Isso não equivale a uma comprovação de que nenhum dado pessoal ou operacional tenha sido retirado.
WhiteArmor reivindica 100 GB e apresenta números ainda não verificados
Segundo reportagem do Container News, que cita informações da publicação especializada dinamarquesa Ingeniøren, o grupo WhiteArmor afirma possuir aproximadamente 100 GB de informações vinculadas a uma plataforma anteriormente operada pela LF Logistics.
A empresa foi adquirida pela Maersk em 2022, e suas operações passaram a integrar a estrutura logística do grupo dinamarquês.
Entre os dados que os invasores alegam ter obtido estão:
- 29.297 perfis de motoristas, dos quais 16.093 supostamente conteriam senhas armazenadas em texto simples;
- 16.123 contas de funcionários, incluindo 33 com privilégios administrativos elevados;
- Informações de quase 19 mil destinatários e mais de 64 mil comprovantes de entrega assinados;
- Aproximadamente 14,44 milhões de registros de estoque;
- Centenas de milhares de pedidos de compra e notificações de embarque.
Os números foram atribuídos às alegações do grupo hacker e não foram confirmados pela Maersk nem submetidos, até o momento, a verificação independente conclusiva. Portanto, não podem ser apresentados como quantidade comprovada de registros efetivamente comprometidos.
Exigência de US$ 5 milhões aumenta a gravidade das alegações
Ainda de acordo com as informações publicadas pelo Container News, o WhiteArmor teria exigido aproximadamente US$ 5 milhões em bitcoin para evitar a divulgação do material. O prazo informado para o pagamento seria 7 de dezembro.
A existência da exigência, assim como o volume de dados reivindicado, integra o relato sobre as ações do grupo hacker. Não há confirmação pública independente de que os arquivos apresentados pelos invasores correspondam integralmente aos dados extraídos do sistema identificado pela companhia.
A reportagem também menciona avaliações de especialistas em segurança cibernética ouvidos pela publicação dinamarquesa, que consideram plausíveis as alegações. A hipótese relatada é de um episódio envolvendo furto de informações e extorsão, sem evidência apresentada de criptografia dos sistemas, característica frequentemente associada a ataques de ransomware.
DECLARAÇÃO OFICIAL DA COMPANHIA
“Our findings so far strongly suggest no sensitive data has been disclosed.”
A.P. Moller-Maersk, comunicado oficial de 11 de novembro de 2026. Tradução livre: as descobertas até agora indicam fortemente que nenhum dado sensível foi divulgado.
Operações seguem disponíveis, afirma companhia
Apesar do incidente, a Maersk informou que não prevê interrupções nas atividades dos clientes neste momento. As plataformas comerciais permanecem disponíveis para reservas e gerenciamento de embarques pelos canais habituais.
A companhia também afirmou que continuará atualizando os clientes conforme surgirem informações relevantes. Caso a investigação identifique partes afetadas que precisem ser notificadas, a empresa informou que adotará as providências necessárias.
Outra orientação diz respeito a possíveis tentativas de fraude associadas ao episódio. A Maersk recomendou cautela com mensagens inesperadas que mencionem o incidente e orientou os clientes a verificar a autenticidade das comunicações por meio dos contatos comerciais já estabelecidos.
Sistemas herdados ampliam o desafio de segurança das grandes empresas
O episódio chama atenção para um desafio recorrente em grandes operações empresariais: a segurança de sistemas tecnológicos incorporados por meio de aquisições.
A integração de empresas envolve não apenas estruturas físicas, contratos, funcionários e operações comerciais, mas também bancos de dados, sistemas de gestão e plataformas digitais que podem ter sido desenvolvidos em períodos diferentes e sob padrões distintos de segurança.
Análise do Painel: a confirmação de acesso não autorizado e extração de dados de um ambiente legado mostra que a proteção de uma grande companhia depende também da capacidade de identificar e controlar vulnerabilidades em sistemas herdados. O tamanho da operação e a modernização de suas plataformas principais não eliminam, por si só, os riscos associados a ambientes antigos.
No caso da Maersk, a investigação ainda precisa esclarecer a natureza das informações extraídas, a extensão do acesso não autorizado e se o material reivindicado pelo WhiteArmor corresponde ao conteúdo efetivamente retirado do sistema.
O ponto central, portanto, não é apenas a continuidade das operações comerciais, mas a capacidade da empresa de esclarecer o que aconteceu e identificar eventuais impactos sobre pessoas, clientes e parceiros. Até que isso seja estabelecido, a avaliação de que não houve divulgação de dados sensíveis deve permanecer tratada como uma conclusão preliminar da companhia.
Versão em áudio disponível no topo do post.