Novembro sob ataque: a onda global de ciberataques que ninguém consegue parar
França, Alemanha, Japão, EUA e Brasil estão entre os alvos de uma escalada sem precedentes que vai de supermercados invadidos pelo Irã a um supercomputador japonês offline
📋 Em resumo ▾
- Pelo menos 15 incidentes cibernéticos graves atingiram infraestruturas em 12 países entre 10 e 17 de novembro de 2026, incluindo o setor financeiro, aviação, saúde pública, transporte e governo municipal
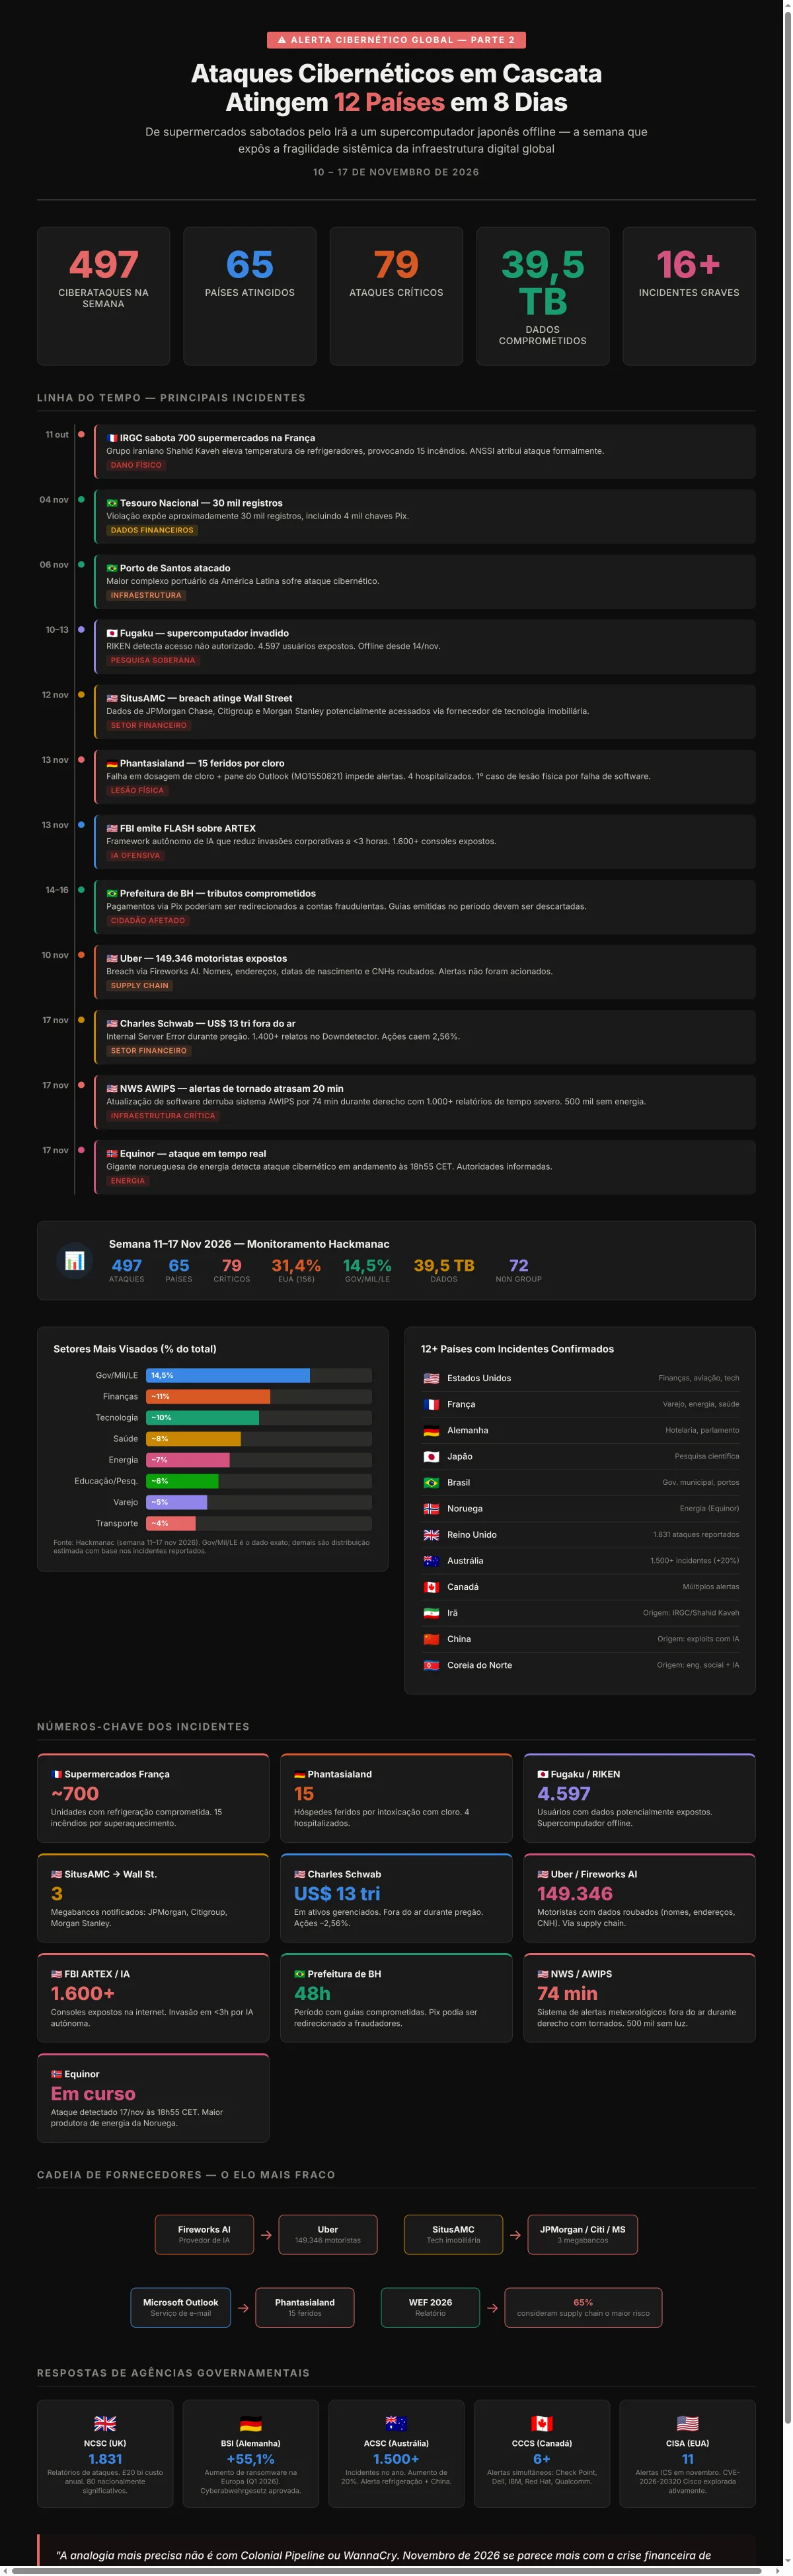
- Na França, o grupo iraniano Shahid Kaveh comprometeu refrigeradores de 700 supermercados, provocando 15 incêndios; na Alemanha, uma falha em dosagem de cloro feriu 15 pessoas em hotel — o primeiro caso documentado de lesão física causada por falha de software
- O FBI emitiu alerta sobre o framework ARTEX, ferramenta autônoma de IA que reduz invasões corporativas a menos de três horas, com mais de 1.600 consoles expostos na internet
- Uber confirmou vazamento de 149.346 motoristas via provedor de IA; a Prefeitura de Belo Horizonte admitiu ataque ao sistema de tributos; a corretora Charles Schwab, que administra US$ 13 trilhões, ficou fora do ar em horário de pregão
- A gigante norueguesa de energia Equinor detectou ataque cibernético em andamento nesta terça-feira (17); o Google Threat Intelligence Group confirma que hackers já usam LLMs para criar exploits zero-day de forma autônoma
- Nos EUA, uma atualização de software do sistema AWIPS derrubou as comunicações do National Weather Service por 74 minutos durante um derecho com quase 1.000 relatos de tempo severo — alertas de tornado atrasaram mais de 20 minutos, repetindo o padrão de Phantasialand: falha digital em momento de risco físico
- Por que isso importa: a convergência de ataques autônomos por IA, comprometimento de cadeias de fornecedores e alvos em infraestrutura física — incluindo agora o setor de energia — sinaliza uma mudança qualitativa; o ciberespaço agora causa danos no mundo real, e nenhum país está imune
Entre os dias 10 e 17 de novembro de 2026, pelo menos 15 incidentes cibernéticos graves atingiram infraestruturas críticas em ao menos 12 países, da aviação americana ao sistema de tributos de Belo Horizonte, passando por supermercados franceses sabotados pelo Irã e o supercomputador mais rápido do Japão. Não se trata de ocorrências isoladas. O volume, a simultaneidade e a diversidade dos alvos configuram o que especialistas em segurança já chamam de cascata — uma sequência de falhas interconectadas que expõe a fragilidade sistêmica da infraestrutura digital global.
Esta é a segunda parte da cobertura do Painel Político sobre a crise. A primeira matéria detalhou os apagões nos Estados Unidos — o ground stop da FAA, a queda do Microsoft 365, as falhas bancárias e os alertas da Apple. Agora, a análise se expande para a dimensão internacional e os novos desdobramentos que, em questão de horas, transformaram uma semana ruim em algo potencialmente histórico.
Irã sabota 700 supermercados na França — e provoca 15 incêndios
O episódio mais grave, em termos de dano físico, ocorreu na França — e sua revelação precedeu a cascata de novembro. Na noite de 11 para 12 de outubro de 2026, atacantes comprometeram remotamente os sistemas de controle de refrigeração de aproximadamente 700 unidades de supermercados e redes varejistas em território francês. As temperaturas dos equipamentos foram deliberadamente elevadas durante a madrugada, provocando deterioração massiva de alimentos perecíveis e, em pelo menos 15 locais, incêndios causados pelo superaquecimento dos compressores.
A ANSSI (Agência Nacional de Segurança de Sistemas de Informação da França), equivalente francesa da CISA americana, atribuiu formalmente o ataque à unidade cibernética Shahid Kaveh, vinculada ao Corpo de Guardiões da Revolução Islâmica (IRGC) do Irã. A investigação revelou que os atacantes não se limitaram ao varejo: conduziram reconhecimento ativo em equipamentos de energia e abastecimento de água fabricados pela Schneider Electric, e o banco de sangue nacional francês também foi alvo de um ataque separado.
A resposta diplomática foi imediata. O ministro das Relações Exteriores da França, Jean-Noël Barrot, convocou o embaixador iraniano para prestar esclarecimentos e sinalizou possíveis sanções no âmbito da União Europeia. Investigadores do Pentágono passaram a trabalhar com as autoridades francesas para verificar uma possível conexão com incidentes semelhantes em refrigeradores de bases militares americanas registrados em agosto.
"O ataque a 700 supermercados franceses pelo IRGC não foi espionagem — foi sabotagem de infraestrutura civil com dano físico. A linha entre o cibernético e o cinético já foi cruzada."
O caso francês é relevante não apenas pela escala, mas pelo padrão que inaugura. Até então, ataques cibernéticos a infraestrutura de refrigeração eram considerados um risco teórico. A ANSSI transformou esse risco em fato documentado — e o padrão começou a se repetir em outros países.
A piscina envenenada: quando um e-mail travado quase mata
Se o ataque francês cruzou a linha entre o digital e o físico, o incidente de Phantasialand a tornou pessoal. Em 13 de novembro de 2026, no Hotel Ling Bao, dentro do parque temático Phantasialand em Brühl, na Alemanha, o sistema automático de dosagem de cloro da piscina apresentou defeito e bombeou quantidade excessiva do produto químico na água.
Quinze hóspedes sofreram irritação respiratória. Quatro foram hospitalizados. O corpo de bombeiros foi acionado por volta das 16h, horário local. Até aqui, um acidente grave, mas convencional.
O que torna o episódio historicamente significativo é o motivo pelo qual os alertas automáticos não chegaram a tempo. O sistema de monitoramento da piscina estava configurado para enviar avisos por e-mail via Microsoft Outlook. Acontece que, entre 12 de novembro às 16h20 UTC e 13 de novembro às 16h10 UTC, o Outlook enfrentava o incidente MO1550821 — uma pane global que impediu o envio e recebimento de mensagens para milhões de usuários.
As notificações de alerta ficaram presas na fila de saída. Ninguém foi avisado a tempo.
Segundo apuração do WDR (emissora pública regional), do Kölner Stadt-Anzeiger (principal jornal de Colônia) e da agência dpa, este é o primeiro caso documentado de lesão física diretamente atribuível a uma falha de software em um serviço de e-mail comercial. O BSI (Escritório Federal de Segurança da Informação da Alemanha) já havia emitido, no mesmo dia 13, um alerta sobre vulnerabilidades em sistemas de refrigeração Danfoss — mas o aviso chegou tarde demais para Phantasialand.
"Quinze pessoas foram parar no hospital porque um e-mail não foi entregue. Este é o novo normal da dependência digital."
NWS fora do ar durante derecho: alertas de tornado atrasam 20 minutos
O padrão de Phantasialand — falha de software em momento de risco físico — se repetiu nos Estados Unidos nesta mesma terça-feira (17). Uma atualização do sistema AWIPS (Advanced Weather Interactive Processing System), a plataforma principal que meteorologistas do National Weather Service (NWS) utilizam para monitorar o tempo e emitir alertas, provocou uma falha de comunicações de 74 minutos (das 18h às 19h14 ET), segundo fonte familiarizada com o assunto citada pelo repórter sênior de clima da CNN, Andrew Freeman.
A interrupção ocorreu exatamente quando um derecho — complexo de tempestades severas com ventos destrutivos em linha reta — varria o Meio-Oeste e o Vale do Ohio. O Storm Prediction Center do NWS documentou quase 1.000 relatos de tempo severo na terça-feira, incluindo 48 rajadas de vento acima de 120 km/h, 60 relatos de granizo acima de 5 cm e vários tornados. Mais de 500 mil clientes ficaram sem energia em Indiana, Illinois e Ohio.
Durante os 74 minutos de falha, alertas de tornado e tempestade emitidos pelos escritórios do NWS ficaram atrasados em mais de 20 minutos antes de aparecerem em aplicativos de celular, sistemas de TV e alertas de texto. O único canal que continuou funcionando foi o NOAA Weather Radio. O escritório do NWS em Jackson, Kentucky, recorreu ao X (Twitter) às 18h06 ET para avisar: "Estamos com problemas para fazer nossos alertas chegarem a todos". Meteorologistas em Kentucky, Indiana e Ohio tiveram que usar emissoras de TV e redes sociais como canais alternativos.
O AWIPS é descrito como um sistema antiquado. O NWS planeja substituí-lo por uma arquitetura baseada em nuvem até 2028. A pergunta que fica: se uma atualização de rotina derruba o sistema de alertas em pleno derecho, o que acontece quando a falha é intencional?
Fugaku, o supercomputador mais rápido do Japão, é invadido e desligado
Do outro lado do mundo, o Japão enfrentou sua própria crise. Entre 10 e 13 de novembro, o RIKEN — principal instituto de pesquisa científica do país — detectou acesso não autorizado ao Fugaku, um dos supercomputadores mais poderosos do planeta, utilizado em pesquisas de clima, farmacologia e simulações de defesa.
Segundo o painel público de status do RIKEN, as operações do Fugaku foram suspensas em 14 de novembro. Dados de até 4.597 usuários foram potencialmente expostos. Os atacantes testaram as credenciais obtidas em outros sistemas do instituto. Até o fechamento desta reportagem, o Fugaku permanecia offline.
A invasão de um supercomputador de pesquisa científica dessa magnitude não é apenas uma violação de dados — é uma questão de segurança nacional. O Fugaku processa simulações que vão da previsão de desastres naturais ao desenvolvimento de materiais para a indústria de defesa japonesa.
Wall Street sob fogo: SitusAMC, Charles Schwab e o setor financeiro na mira
O setor financeiro americano está no epicentro da crise. Em 12 de novembro, hackers invadiram a SitusAMC, empresa de tecnologia imobiliária com sede em Nova York que presta serviços a mais de 1.500 clientes no mercado financeiro. Dados corporativos foram roubados, incluindo documentos contábeis, contratos legais e, potencialmente, detalhes de pedidos de hipoteca.
JPMorgan Chase, Citigroup e Morgan Stanley — três dos maiores bancos do mundo — foram notificados de que dados de seus clientes podem ter sido acessados. Um porta-voz do JPMorgan esclareceu que o banco em si não foi invadido diretamente. A SitusAMC confirmou, em comunicado no fim de semana, que os atacantes não utilizaram ransomware, segundo reportagens do New York Times, CNN, TechCrunch e BankingExchange.
Apenas cinco dias depois, em 17 de novembro, foi a vez da Charles Schwab — corretora que administra aproximadamente US$ 13 trilhões em ativos de clientes — apresentar falhas. Usuários encontraram mensagens de "Internal Server Error" ao tentar acessar o site durante o horário de pregão. O Downdetector registrou mais de 1.400 relatos de problemas. A Schwab informou posteriormente que "um breve problema de carregamento de página foi resolvido", segundo o Yahoo Finance e o Business Insider. As ações da empresa caíram 2,56%.
O site Cybernews reportou, também em 17 de novembro, que um grupo de ransomware teria direcionado ameaças contra Visa e JPMorgan Chase, com um ultimato de 48 horas. Esta informação, até o momento, possui fonte única e deve ser acompanhada com cautela.
Uber: 149.346 motoristas expostos via provedor de IA
A Uber notificou, em cartas enviadas aos afetados em 10 de novembro, que informações pessoais de 149.346 motoristas foram roubadas após a invasão de uma conta da empresa junto a um provedor de serviços terceirizado. Segundo registro junto à Procuradoria-Geral do Estado do Maine e reportagens do TechCrunch e BleepingComputer, os dados comprometidos incluem nomes, endereços, datas de nascimento, números e imagens de carteiras de motorista.
O provedor envolvido é a Fireworks AI, startup que opera e ajusta modelos de inteligência artificial de código aberto. A Uber tomou conhecimento do incidente em 9 de outubro e cortou imediatamente as conexões com o provedor. A investigação determinou que os hackers utilizaram credenciais internas da Fireworks, obtidas em 7 de outubro, para acessar um ambiente de nuvem criado pela Uber para o trabalho do provedor.
O detalhe mais inquietante: como os invasores usaram credenciais legítimas da própria Fireworks, os alertas de detecção de acesso não autorizado configurados pela Uber não foram acionados. A Fireworks AI já havia reportado, no mês anterior, uma violação de dados na qual hackers roubaram informações de clientes, incluindo dados de faturamento e conjuntos de dados privados de IA. As startups Notion e Cursor também confirmaram que tiveram dados roubados no mesmo ataque à Fireworks.
FBI soa alarme: framework ARTEX transforma IA em arma autônoma de invasão
O alerta mais urgente da semana veio do FBI. Em 13 de novembro, o Bureau emitiu o FLASH FLASH-20261113-001, classificado como TLP:CLEAR, sobre o ARTEX — um framework autônomo de testes de penetração, escrito em Go, que utiliza modelos de linguagem de grande porte (LLMs) para automatizar múltiplas fases de uma invasão cibernética, da identificação de alvos à extração de dados.
O ARTEX foi publicado no GitHub em julho de 2026 pelo desenvolvedor que usa o pseudônimo "Autumn-27" (identificado em relatórios como Li Puhua). Em outubro, após relatos de uso malicioso, o repositório original foi removido — mas forks, variantes localizadas e cópias arquivadas continuam circulando. Segundo pesquisadores citados pelo FBI, mais de 1.600 consoles ARTEX estavam expostos publicamente na internet no início de novembro.
O que torna o ARTEX particularmente perigoso é a velocidade. Segundo o alerta do FBI e reportagens do The Record, BleepingComputer e WebProNews, alguns ataques conduzidos com a ferramenta alcançaram acesso privilegiado a redes corporativas em menos de três horas — um processo que, manualmente, poderia levar semanas. Os setores atingidos incluem finanças, governo, tecnologia, defesa, semicondutores, energia e saúde.
A Palo Alto Networks Unit 42 publicou, em 11 de novembro, relatório complementar identificando o uso de ferramentas similares (ARTEX e CyberStrikeAI) em operações ofensivas autônomas, com 609 hosts ARTEX e 1.323 hosts CyberStrikeAI identificados em outubro.
"Com o ARTEX, um invasor pode dar instruções em linguagem natural — e a ferramenta converte automaticamente em comandos técnicos para explorar vulnerabilidades. É penetração corporativa por inteligência artificial, em escala industrial."
Noruega: gigante de energia Equinor é atacada em tempo real
Enquanto esta reportagem era redigida, a Equinor — maior empresa de energia da Noruega e uma das maiores produtoras de petróleo e gás da Europa — confirmou em comunicado oficial, às 18h55 CET (14h55 de Brasília) desta terça-feira (17), que detectou um ataque cibernético em andamento contra determinados sistemas de TI.
Segundo a Reuters e o próprio site da Equinor, a empresa mobilizou recursos para neutralizar o ataque e recuperar a integridade total dos sistemas. A companhia afirmou que, até o momento do comunicado, não havia indícios de roubo de dados e que as operações e a produção não foram afetadas. As autoridades norueguesas competentes foram informadas.
O ataque à Equinor acrescenta o setor de energia — e mais um país, a Noruega — à lista de alvos desta cascata. Uma interrupção na produção de petróleo e gás da Equinor teria impacto direto nos mercados europeus de energia, especialmente em um momento de tensão geopolítica.Google confirma: hackers já criam exploits zero-day com IA, sem intervenção humana
O Google Threat Intelligence Group (GTIG) publicou atualização de seu AI Threat Tracker confirmando o que muitos especialistas temiam: atores maliciosos já utilizam modelos de linguagem de grande porte (LLMs) para monitorar atualizações de software, identificar bugs recém-corrigidos e criar exploits antes que as equipes de defesa consigam aplicar as correções — tudo sem intervenção humana.
Segundo o GTIG e reportagens do Cybersecurity Dive, The Hacker News, Verdict e Computing UK, pela primeira vez foi identificado com "alta confiança" um exploit zero-day que os pesquisadores acreditam ter sido desenvolvido com assistência de IA. O código apresentava formatação altamente estruturada, com padrões mais consistentes com geração por LLM do que com scripts manuais.
O relatório destaca atividade significativa de grupos associados à China e à Coreia do Norte. Grupos chineses usaram IA para construir pipelines automatizados de exploração e pós-exploração, enquanto grupos norte-coreanos empregaram LLMs para engenharia social, manipulação de cadeias de fornecimento de software e desenvolvimento automatizado de backdoors.
O Google respondeu anunciando o AI Threat Defense, que combina o Gemini e outros modelos para identificar e corrigir falhas antes que invasores consigam explorá-las. Mas a própria existência da ferramenta defensiva confirma a dimensão da ameaça: a corrida armamentista entre atacantes e defensores agora é travada inteiramente por inteligência artificial.
O padrão da refrigeração: França, Alemanha, Austrália e o alerta que ninguém juntou
Uma das descobertas mais perturbadoras desta apuração é o padrão que conecta incidentes aparentemente isolados no setor de refrigeração e controle climático.
Na França, o IRGC comprometeu 700 sistemas de refrigeração de supermercados em outubro. Na Alemanha, o BSI emitiu alerta sobre vulnerabilidades em controladores de refrigeração Danfoss em 13 de novembro — no mesmo dia em que a dosagem de cloro falhou em Phantasialand. Na Austrália, o ACSC (Centro Australiano de Segurança Cibernética) havia publicado, em 14 de outubro, um alerta específico sobre sistemas comerciais de refrigeração, além de um comunicado sobre ferramentas cibernéticas atribuídas à China.
Três países, três alertas sobre a mesma categoria de infraestrutura, em um intervalo de semanas. Os atacantes do IRGC, na França, também fizeram reconhecimento em equipamentos Schneider Electric de energia e água. O Pentágono investiga conexão com incidentes em bases americanas. Não é possível afirmar que todos os incidentes são coordenados, mas a convergência de alvos é, no mínimo, um sinal de alerta que as agências de segurança cibernética estão levando a sério.
Brasil na rota: de Brasília a Belo Horizonte, ninguém está imune
O Brasil não está à margem desta crise. A sequência de ataques em território nacional é preocupante:
4 de novembro: O Tesouro Nacional confirmou uma violação que expôs aproximadamente 30 mil registros, incluindo 4 mil chaves Pix.
6 de novembro: O Porto de Santos, maior complexo portuário da América Latina, sofreu ataque cibernético.
Meados de novembro: Diversos municípios de Minas Gerais reportaram invasões a sistemas públicos.
14 a 16 de novembro: A Prefeitura de Belo Horizonte confirmou que o sistema municipal de emissão de guias de pagamento de tributos foi alvo de um ataque cibernético. Segundo múltiplas fontes — CNN Brasil, BHAZ, Por Dentro de Minas e TV SIM Brasil — as guias emitidas entre a madrugada de sábado (14) e a manhã de segunda-feira (16) não devem ser utilizadas para pagamento. Os atacantes comprometeram o sistema de forma que pagamentos via Pix poderiam ser redirecionados para contas fraudulentas. A prefeitura informou que identificou a causa, comunicou as instituições financeiras e encaminhou a relação das guias afetadas para verificação. As autoridades policiais foram acionadas. O vencimento das guias afetadas foi prorrogado.
O ataque a BH não é sofisticação de Estado-nação — é criminalidade cibernética que atinge diretamente o bolso do cidadão. Um contribuinte que pagou uma guia de IPTU entre sábado e segunda pode ter enviado dinheiro para criminosos em vez da prefeitura. É o tipo de incidente que transforma estatística em prejuízo pessoal.
O mapa global: o que as agências de segurança estão dizendo
A cascata de novembro não está passando despercebida pelas agências governamentais de segurança cibernética. Um panorama das respostas oficiais:
Reino Unido — NCSC (National Cyber Security Centre): Em sua revisão anual publicada em 3 de novembro, alertou que ransomware com componentes de IA atacará infraestrutura crítica britânica até 2028. O relatório registrou 1.831 relatórios de ataques cibernéticos no período, 80 dos quais classificados como "nacionalmente significativos". Estimou o custo anual do cibercrime para a economia britânica em £ 20 bilhões. Destacou campanhas hacktivistas russas como ameaça persistente.
Alemanha — BSI (Bundesamt für Sicherheit in der Informationstechnik): Além do alerta sobre Danfoss (13/nov), emitiu notificação em 29 de outubro sobre alertas de spyware da Apple enviados a membros do Bundestag (parlamento alemão). No mesmo 13 de novembro, o Bundestag aprovou a nova Cyberabwehrgesetz (Lei de Defesa Cibernética), ampliando poderes de resposta a incidentes. Dados do BSI indicam aumento de 55,1% nos ataques de ransomware na Europa no primeiro trimestre de 2026.
Austrália — ACSC (Australian Cyber Security Centre): O relatório anual registrou mais de 1.500 incidentes (aumento de 20%). Emitiu alerta sobre refrigeração comercial em 14 de outubro e comunicado sobre ferramentas cibernéticas atribuídas à China.
Canadá — Canadian Centre for Cyber Security: Publicou múltiplos comunicados simultâneos de segurança cobrindo vulnerabilidades em produtos Check Point, Dell, IBM, Red Hat, Qualcomm e N-able — uma enxurrada de alertas que reflete a velocidade com que novas vulnerabilidades estão sendo descobertas e exploradas.
Estados Unidos — CISA: Emitiu múltiplos avisos sobre sistemas de controle industrial (ICS) em novembro. Confirmou a exploração ativa da vulnerabilidade CVE-2026-20320 no Cisco BroadWorks (11/nov). Adicionou 4 entradas ao catálogo KEV (Known Exploited Vulnerabilities) em 9 de novembro e publicou 6 avisos de ICS em 12 de novembro.
Cadeia de suprimentos: o elo mais fraco conecta todos os alvos
O fio condutor que une os incidentes mais graves desta cascata não é um grupo hacker específico, nem um país atacante. É a cadeia de fornecedores de tecnologia — o ecossistema de empresas terceirizadas que conecta, mantém e processa dados para organizações de todos os portes.
A SitusAMC é uma empresa que a maioria dos correntistas do JPMorgan jamais ouviu falar — mas guardava seus dados de hipoteca. A Fireworks AI processava carteiras de motorista para a Uber. O Microsoft Outlook controlava alertas de segurança de uma piscina na Alemanha. O padrão se repete: o alvo direto não é o banco, a empresa de transporte ou o hotel — é o fornecedor que ninguém vigia com o mesmo rigor.
Segundo o World Economic Forum em seu Global Cybersecurity Outlook 2026, 65% das grandes organizações agora consideram vulnerabilidades em terceiros e cadeias de fornecimento como seu principal desafio de resiliência cibernética — um salto de 54% em 2025.
Novembro de 2026 e o ponto de inflexão: de bits para átomos
O que distingue novembro de 2026 de crises cibernéticas anteriores não é a quantidade de incidentes — é a qualidade. Pela primeira vez em uma única semana, o mundo assistiu a ataques que:
Causaram dano físico: Supermercados incendiados na França, hóspedes hospitalizados na Alemanha.
Comprometeram pesquisa científica soberana: O Fugaku, no Japão, offline por dias.
Atingiram o sistema financeiro em cascata: De uma empresa de tecnologia imobiliária (SitusAMC) a três dos maiores bancos do mundo, com uma corretora de US$ 13 trilhões (Schwab) fora do ar em horário de pregão.
Usaram IA como arma autônoma: O ARTEX reduz o tempo de invasão corporativa de semanas para horas, e mais de 1.600 consoles estão expostos na internet.
Atingiram o cidadão comum no bolso: Em Belo Horizonte, quem pagou uma guia de tributo no fim de semana pode ter financiado criminosos.
Foram transversais: Aviação, finanças, saúde pública, pesquisa, governo municipal, varejo, transporte — nenhum setor ficou de fora.
Os números agregados confirmam a dimensão do problema. Segundo o monitoramento da Hackmanac, somente na semana de 11 a 17 de novembro foram registrados 497 ciberataques em 65 países. Os Estados Unidos responderam por 31,4% dos incidentes (156 ataques). O setor governamental, militar e de segurança pública foi o mais visado, com 14,5% do total. Dos 497 ataques, 79 (15,9%) foram classificados como críticos. O volume total de dados comprometidos reivindicados na semana atingiu aproximadamente 39,5 terabytes. O ator mais ativo foi o grupo n0n, que assumiu responsabilidade por 72 ataques.
A analogia mais precisa não é com ataques cibernéticos anteriores como o Colonial Pipeline (2021) ou o WannaCry (2017), que eram eventos singulares contra alvos específicos. Novembro de 2026 se parece mais com a crise financeira de 2008 — não porque envolva bancos, mas porque expõe o mesmo tipo de risco sistêmico: um ecossistema tão interconectado que a falha em um ponto se propaga para todos os outros, e a velocidade da propagação excede a capacidade de resposta.
A diferença é que, em 2008, as perdas eram financeiras. Em 2026, as perdas são também físicas — incêndios, intoxicações, dados de pesquisa comprometidos, motoristas expostos, contribuintes fraudados.
A pergunta que fica não é se haverá um próximo novembro. É se as instituições — governos, reguladores, empresas — serão capazes de agir na mesma velocidade que as ameaças evoluem. Até agora, a resposta dos fatos é desconfortavelmente clara: não.
🔊 Versão em áudio disponível no topo do post.