Ataque com IA: a ameaça não é o laboratório, é o porão
Um operador sozinho usou agentes de IA para invadir empresas e roubar 600 mil cartões, a US$ 25 por alvo. O que assusta não é o ataque — é que a conta cai no menor, e a capacidade caiu no colo de qualquer um
📋 Em resumo ▾
- Pesquisadores da Gambit Security reconstruíram uma campanha criminosa conduzida por agentes de IA, ativa desde julho de 2026 e ainda em curso.
- Um único operador, com instruções curtas em chinês, delegou a máquinas a invasão de empresas — incluindo uma rede hoteleira da Fortune 500 e uma companhia aérea dos EUA.
- Os números, com precisão: mais de 600 mil cartões válidos vieram de duas empresas; entre 10 e 15 de setembro, 27 organizações foram comprometidas em graus variados; skimmers foram confirmados em dezenas de sites.
- Cada investida custou, em média, US$ 25 ao criminoso — a mais barata, US$ 3.
- Por que isso importa: a barreira para causar dano em escala desabou, e o custo do estrago não é pago por quem tem estrutura, e sim pelo pequeno consumidor no dia a dia
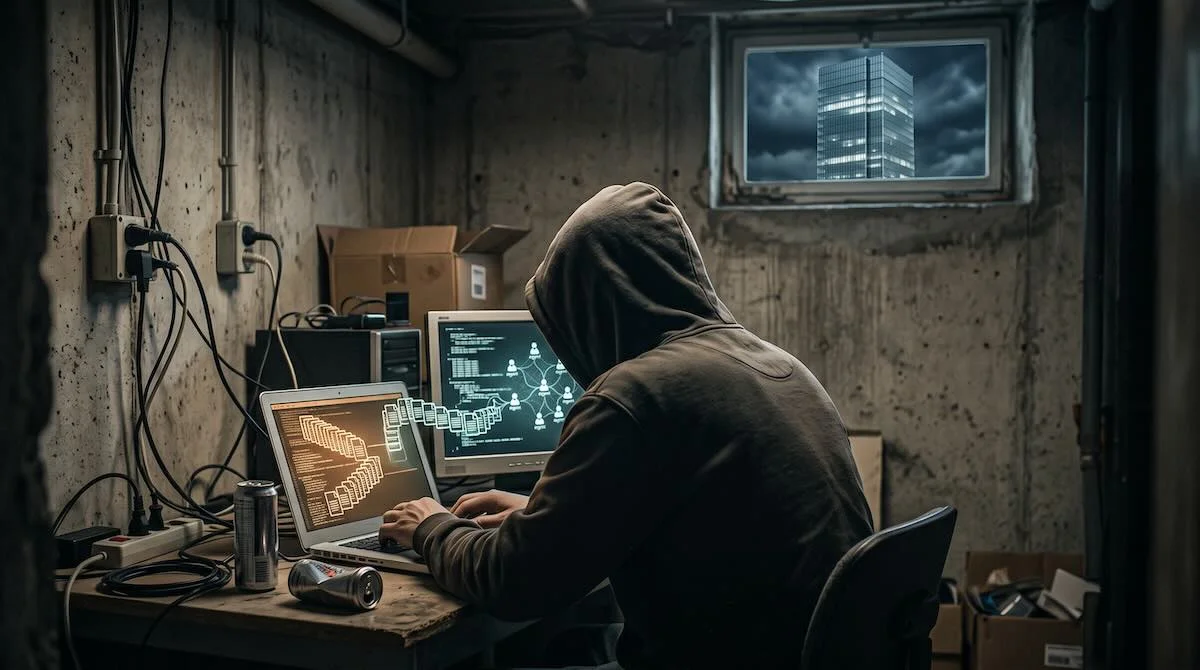
Por Redação - Um servidor esquecido na internet entregou a pesquisadores da Gambit Security o registro completo de uma campanha criminosa conduzida quase inteiramente por inteligência artificial: agentes autônomos que, desde julho de 2026, invadem lojas virtuais, plantam ladrões de dados de pagamento e somam mais de 600 mil cartões roubados. O responsável não passava as noites digitando comandos — apenas dava ordens curtas. E é aí, não no roubo em si, que mora a notícia.
O que realmente aconteceu (e o que os números não dizem sozinhos)
Segundo a Gambit, a operação se apoia em três ferramentas de código aberto que dividem o trabalho: uma procura vulnerabilidades, outra insiste por horas até conquistar acesso, e uma terceira coordena tudo e executa as tarefas após a invasão. O humano aparece com frases como "leia o relatório e comece" — muitas em chinês.
Aqui é preciso rigor com os números, porque a manchete fácil os embaralha. Os mais de 600 mil cartões válidos vieram de duas vítimas, e foram validados por uma firma antifraude. Não são 600 mil empresas nem 600 mil invasões. Entre 10 e 15 de setembro, os pesquisadores viram 105 projetos de ataque e 27 organizações comprometidas em graus variados; skimmers foram confirmados em 19 sites durante a campanha, com outros mais de 100 associados por outro pesquisador. São ordens de grandeza diferentes — e misturá-las é o erro que a boa reportagem não comete.
O que impressiona é a economia da coisa. O próprio criminoso calculou um custo médio de US$ 25,46 por alvo, variando de US$ 3,13 a US$ 79,31, com a campanha inteira somando cerca de US$ 18 mil. Eyal Sela, diretor de inteligência de ameaças da Gambit, classificou o episódio como um dos abusos mais graves de IA em ataques já observados.
O "porão" venceu o laboratório: a barreira que desabou
Durante anos, o medo público sobre IA mirou o lugar errado — os grandes laboratórios, com seus modelos de fronteira. Este caso aponta para o alvo certo: o indivíduo. Um operador sozinho, gastando o preço de um jantar por invasão, produziu o estrago que ontem exigiria uma quadrilha organizada ou um Estado. O que antes dependia de estrutura agora depende de uma assinatura.
O combustível foi a ausência de freio. As três ferramentas que rodaram a campanha são, nas palavras dos próprios pesquisadores, livres de salvaguardas. E os modelos que as moviam foram escolhidos justamente pela falta de limites: modelos chineses de peso aberto (como DeepSeek e GLM) e — segundo o BleepingComputer — uma versão mais antiga do Claude, da Anthropic, acessada por um agregador terceiro (a plataforma OpenRouter). O ponto não é "a IA da Anthropic roubou cartões"; é mais incômodo do que isso: o freio até existe, mas o criminoso simplesmente foi por onde não havia freio.
Durante anos temeram o laboratório. O estrago veio do porão — barato, comercial, um cara só.
O freio existe — e mesmo assim vazou
Vale registrar a nuance, porque ela reforça a tese em vez de enfraquecê-la. Relatos indicam que modelos mais novos recusaram os pedidos maliciosos, obrigando o operador a recuar para uma versão antiga e para modelos abertos sem restrição. Ou seja: as salvaguardas dos fornecedores de fronteira funcionaram no ponto de contato — e ainda assim não impediram nada, porque o indivíduo contornou por fora.
Essa é a lição desconfortável para quem regula IA: enquanto existir, em algum lugar, um modelo capaz sem trava — um peso aberto rodando em máquina privada, um modelo antigo revendido por agregador, um framework "de red team" sem cinto de segurança —, o freio de um fornecedor vira uma janela fechada numa casa de portas abertas. Não é inútil; é insuficiente sozinho.
Quem paga a conta é o menor
E aqui está a parte que "cartão se reemite" esconde. No nível do sistema, sim, é recuperável: bancos reemitem, empresas de segurança como Cloudflare e Shadowserver desmontam a estrutura (embora o criminoso a reconstrua a cada derrubada). Mas "recuperável" é palavra de quem olha o todo. Para o titular do cartão, o pós-ato é o castigo.
Imagine o pequeno: uma compra que ele nem sabe que existe é feita com seus dados. Quando percebe, começa a via-crúcis — contestar a transação, provar que não foi ele, esperar a análise, conviver com a cobrança provisória, ligar de novo, insistir contra uma instituição que, por regra, não assume nada de primeira. O dano do sistema é estatístico e temporário; o dano da pessoa é concreto e imediato, e consome tempo, dinheiro e paz que ninguém reembolsa.
No Brasil, a lei está do lado do consumidor: pela Súmula 479 do STJ, as instituições financeiras respondem objetivamente por fraudes de terceiros em operações bancárias. Mas ter razão no papel e conseguir o estorno sem meses de desgaste são coisas diferentes — e é justamente nessa distância que o pequeno apanha. A automação que barateou o crime não barateou a defesa da vítima: essa continua manual, lenta e exaustiva.
Por que o Brasil deveria se preocupar, mesmo com o roubo sendo majoritariamente nos EUA
Cerca de 80% dos cartões pertencem a titulares americanos, e os alvos citados são empresas dos Estados Unidos. Mas o método não tem passaporte. As mesmas plataformas de e-commerce exploradas lá (como o Magento) rodam em milhares de lojas brasileiras, muitas sem equipe de segurança dedicada. O que hoje é uma campanha mirando o varejo americano é, amanhã, um script apontado para o CEP de qualquer um. A vantagem do atacante — velocidade, baixo custo, persistência — é a mesma em qualquer idioma.
Por anos imaginamos a ameaça da IA como algo grandioso e distante: o modelo de fronteira, o laboratório, a ficção científica. Ela chegou pela porta dos fundos, de moletom, com uma conta de agregador e um orçamento de mil e poucos dólares por semana. Não derrubou a civilização — ainda - roubou cartões, apagou bancos de dados de comerciantes e seguiu em frente. É disrupção, não colapso. Mas é a prova de que o poder de causar dano em escala deixou de morar só com quem tem muito a perder.
E, no fim da fila, quem paga a conta desse futuro barato não é a rede hoteleira da Fortune 500 nem o banco. É o sujeito que, semana que vem, vai olhar a fatura e encontrar uma compra que jamais fez — e vai ter que provar, sozinho, contra todo mundo, que a culpa não foi dele.
Versão em áudio disponível no topo do post.